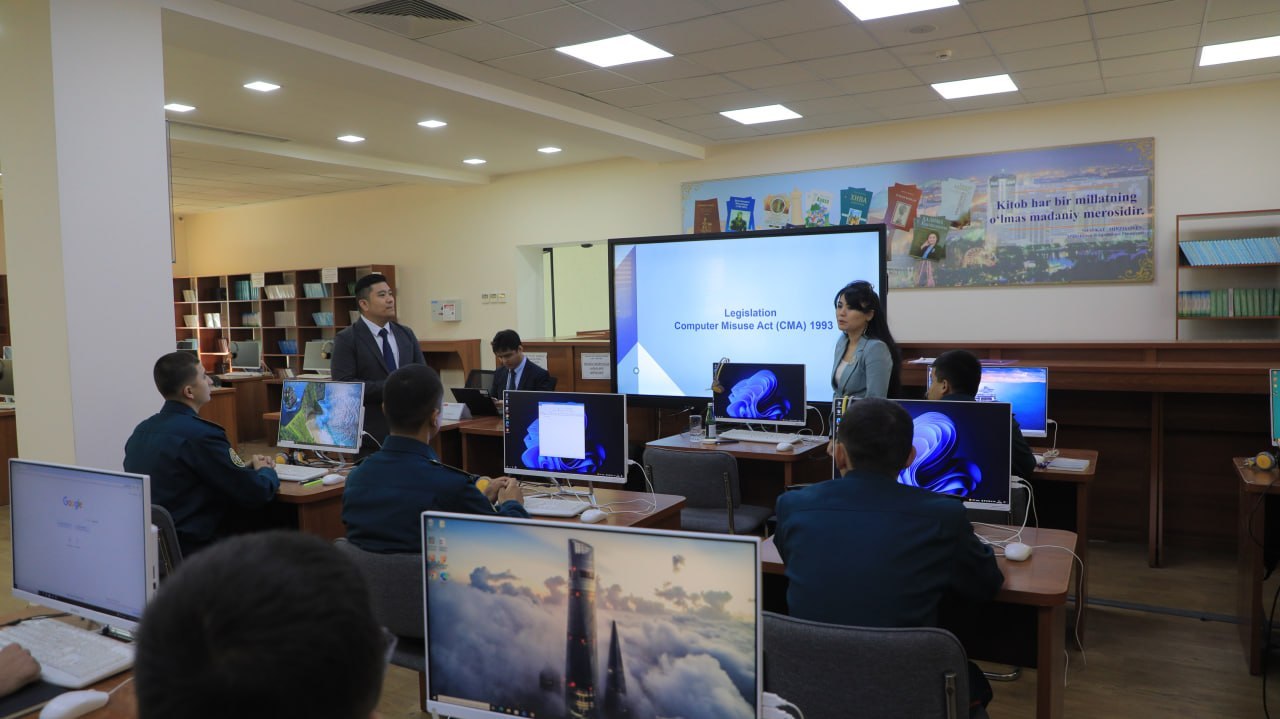
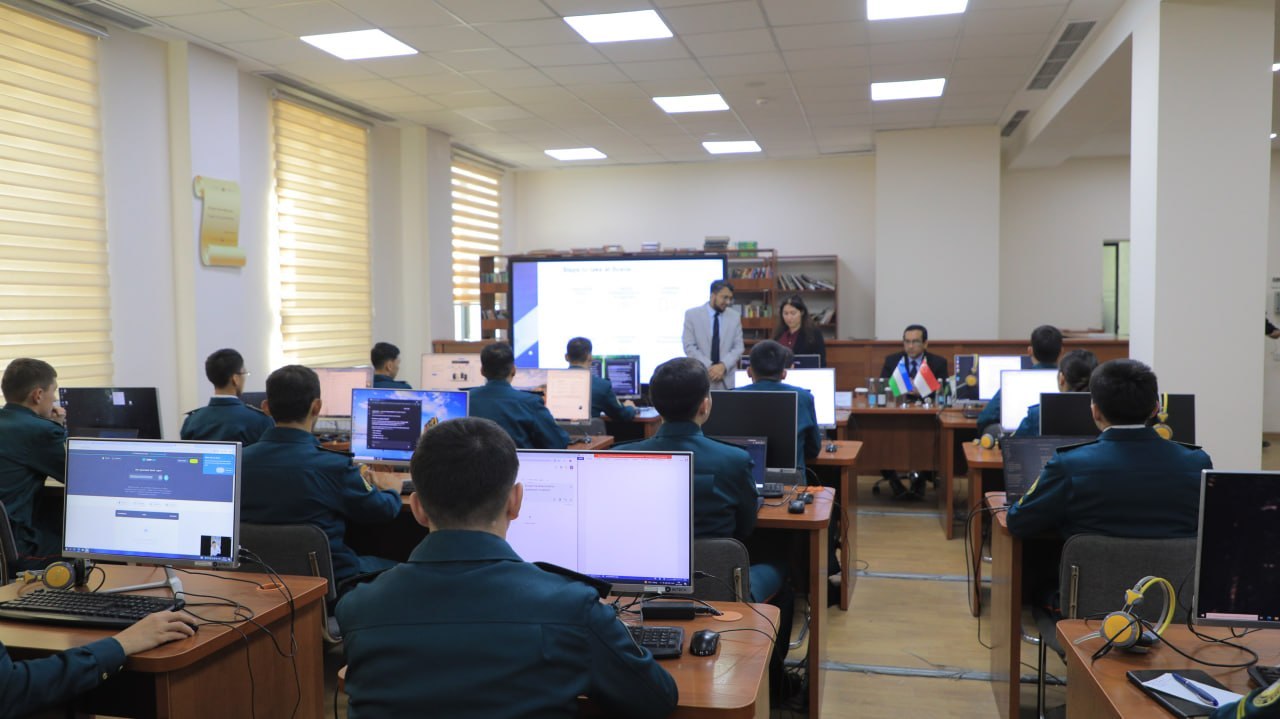
Avval xabar qilinganidek, IIV akademiyasida Singapur Içki işlar vazirligi bilan hamkorlikda öquv kursi taşkil qilingan edi.
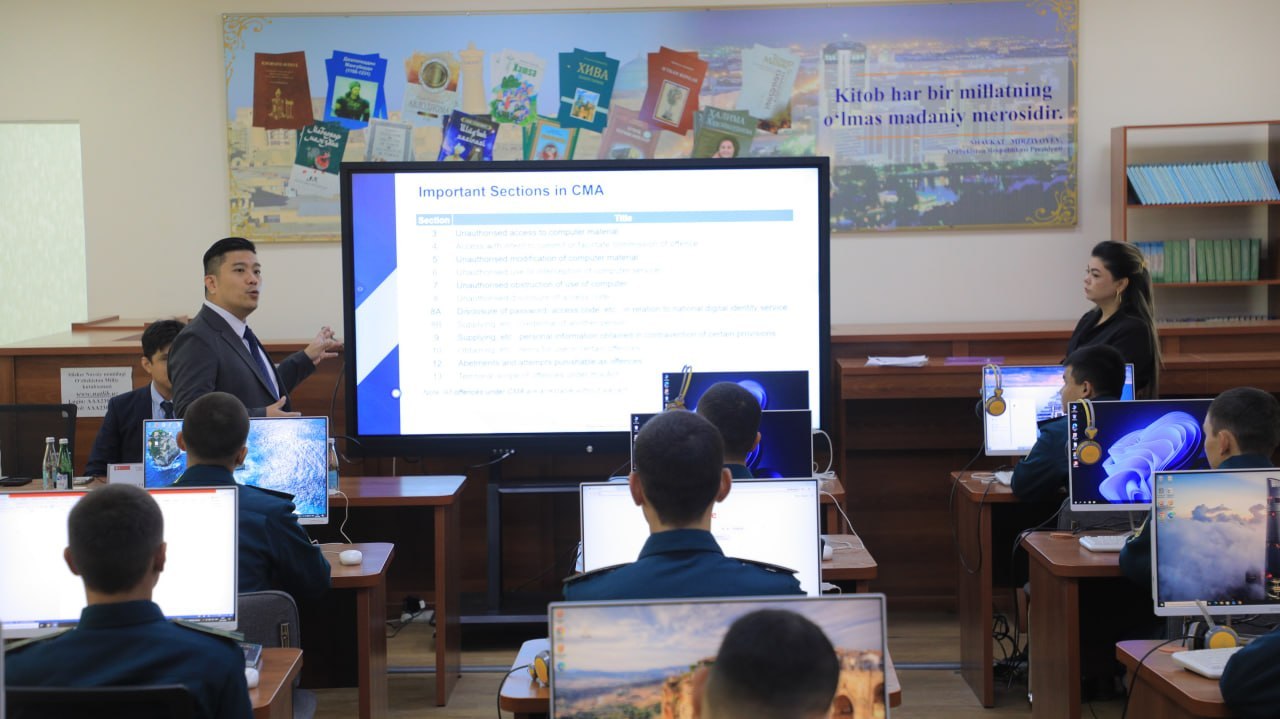
Xorijlik tajribali mutaxassislar tomonidan olib borilgan maşğulotlar davomida kursantlar va professor-öqituvçilar kiberjinoyatlarni aniqlaş, foş etiş hamda tergov qilişning zamonaviy usullarini örganiş imkoniga ega böldilar.
Jumladan, maşğulotlarning birinçi kunida WHOIS xizmatlari orqali IP-manzil va domen egalarini aniqlaş, log yozuvlaridagi vaqt mintaqalarini korvertasiya qiliş, Google qidiruv tizimi maxsus operatorlari va “Wayback Maçine” platformasi yordamida veb-sahiffalarni tadqiqi qiliş, poçta xizmatlaridan elektron xatning texnik sarlavhalarini (Email Header) oliş va tahlil qiliş, soxtalaştirilgan xatlarni (Spoofed Email) aniqlaş, e’lon platformalaridan ahamiyatli ma’lumotlarni yiğiş, Facebook, Instagram foydalanuvçilarining unikal identifikatorlarini (User ID) aniqlaş, X (Twitter), WeChat, TikTok platformalariga rasmiy sörovlar yuboriş, şuningdek mobil zararli dasturlar (Android APK) turlari, ularning tarqaliş usullari, VirusTotal, Recorded Future, Joe Sandbox, Hybrid Analysis, JADX kabi vositalar yordamida zararli dasturlarni tahlil qiliş, Coper, SpyMax zararli dasturlarining xususiyatlari va ularga qarşi kuraşiş, tovlamaçi dasturlar (Ransomware) bilan boğliq hodisalarni tergov qiliş masalalari yoritildi.
Maşğulotlarning ikkinçi kunida kriptovalyuta bilan boğliq jinoyatlarni bazaviy tergov qiliş, Etherscan, Blockçair yordamida kriptovalyuta tranzaksiyalarini tekşiriş, Bitcoin tarmoğida UTXO modeli asosida mablağlar harakatini kuzatiş, tergov jarayonida anonim kriptovalyutalar (Privacy Coins), kriptomikserlar va markazlaşmagan birjalar bilan boğliq tösiqlar, hodisa joyida kriptovalyuta artefaklarini qidiriş va xatlaş, şuningdek eng köp uçrayotgan kiberjinoyatlar bölmiş elektron tijorat, fişing, investisiya, kredik, işqiy firibgarlik, WhatsApp akkauntlarini egallab oliş sxemalari, hisobraqamlarni mrakazlaşgan holda tezkor muzlatiş tizimi, “Project ASTRO” avtomatlaştirilgan ogohlantiriş tizimi, RPA, Tableau, Power BI, TRM Labs, Çainalysis kabi tahliliy dasturlarning imkoniyatlari, raqamli dalillarni qidiriş va olib qöyiş (Searç and Seizure), zarur texnik vositalarni taşlaş, hodisa joyini xavfsizlantiriş, potensial raqamli va noraqamli dalillar va ma’lumotlarni şifrlaş, yaşiriş yoki masofadan öçiriş kabi xavflarni aniqlaş, qurilmalarni hodisa joyining özida dastlabki közdan keçiriş (Triaging) yuzasidan darslar ötildi.
Maşğulotlarning sönggi kunida esa şaxsiy kompyuterlar, noutbuklar, serverlar va tarmoq xotira qurilmalari bilan işlaş, ularni olib qöyiş, qurilmalarda foydalanuvçi faoliyati va tizim artefaktlarini tekşiriş, Windows va Mac tizimlarida BitLocker, FileVault şifrlaş holatini aniqlaş, tiklaş kalitlarini oliş, qurilmalarni töğri öçiriş va muhrlaş, yoqilgan (HOT) va öçirilgan (COLD) mobil telefonlarni olib qöyiş, qulflangan telefonlarni tarmoqdan uziş uçun quvvat manbaiga ulagan holda Faradey qopiga (Faraday Bag) joylaştiriş, smartfonlardagi ma’lumotlarni yaşiruvçi ilovalar va ikkinçi maxfiy bölimlarni aniqlaş, iOS va Android qurilmalarida öçirilganiga köp bölmagan ma’lumotlarni (Recently Deleted) tiklaş va saqlaş, bundan taşqari, ommaviy fişing va firibgarlik xabarlarini tarqatuvçi SMS Blaster (SIM-Based Blaster va Rogue Base Station) qurilmalarining işlaş tizimi, ularni hodisa joyida közdan keçiriş, konfigurasiya fayllari, ma’lumotlar bazasini statik va dinamik tahlil qiliş hamda boşqa jarayonlar yoritildi.
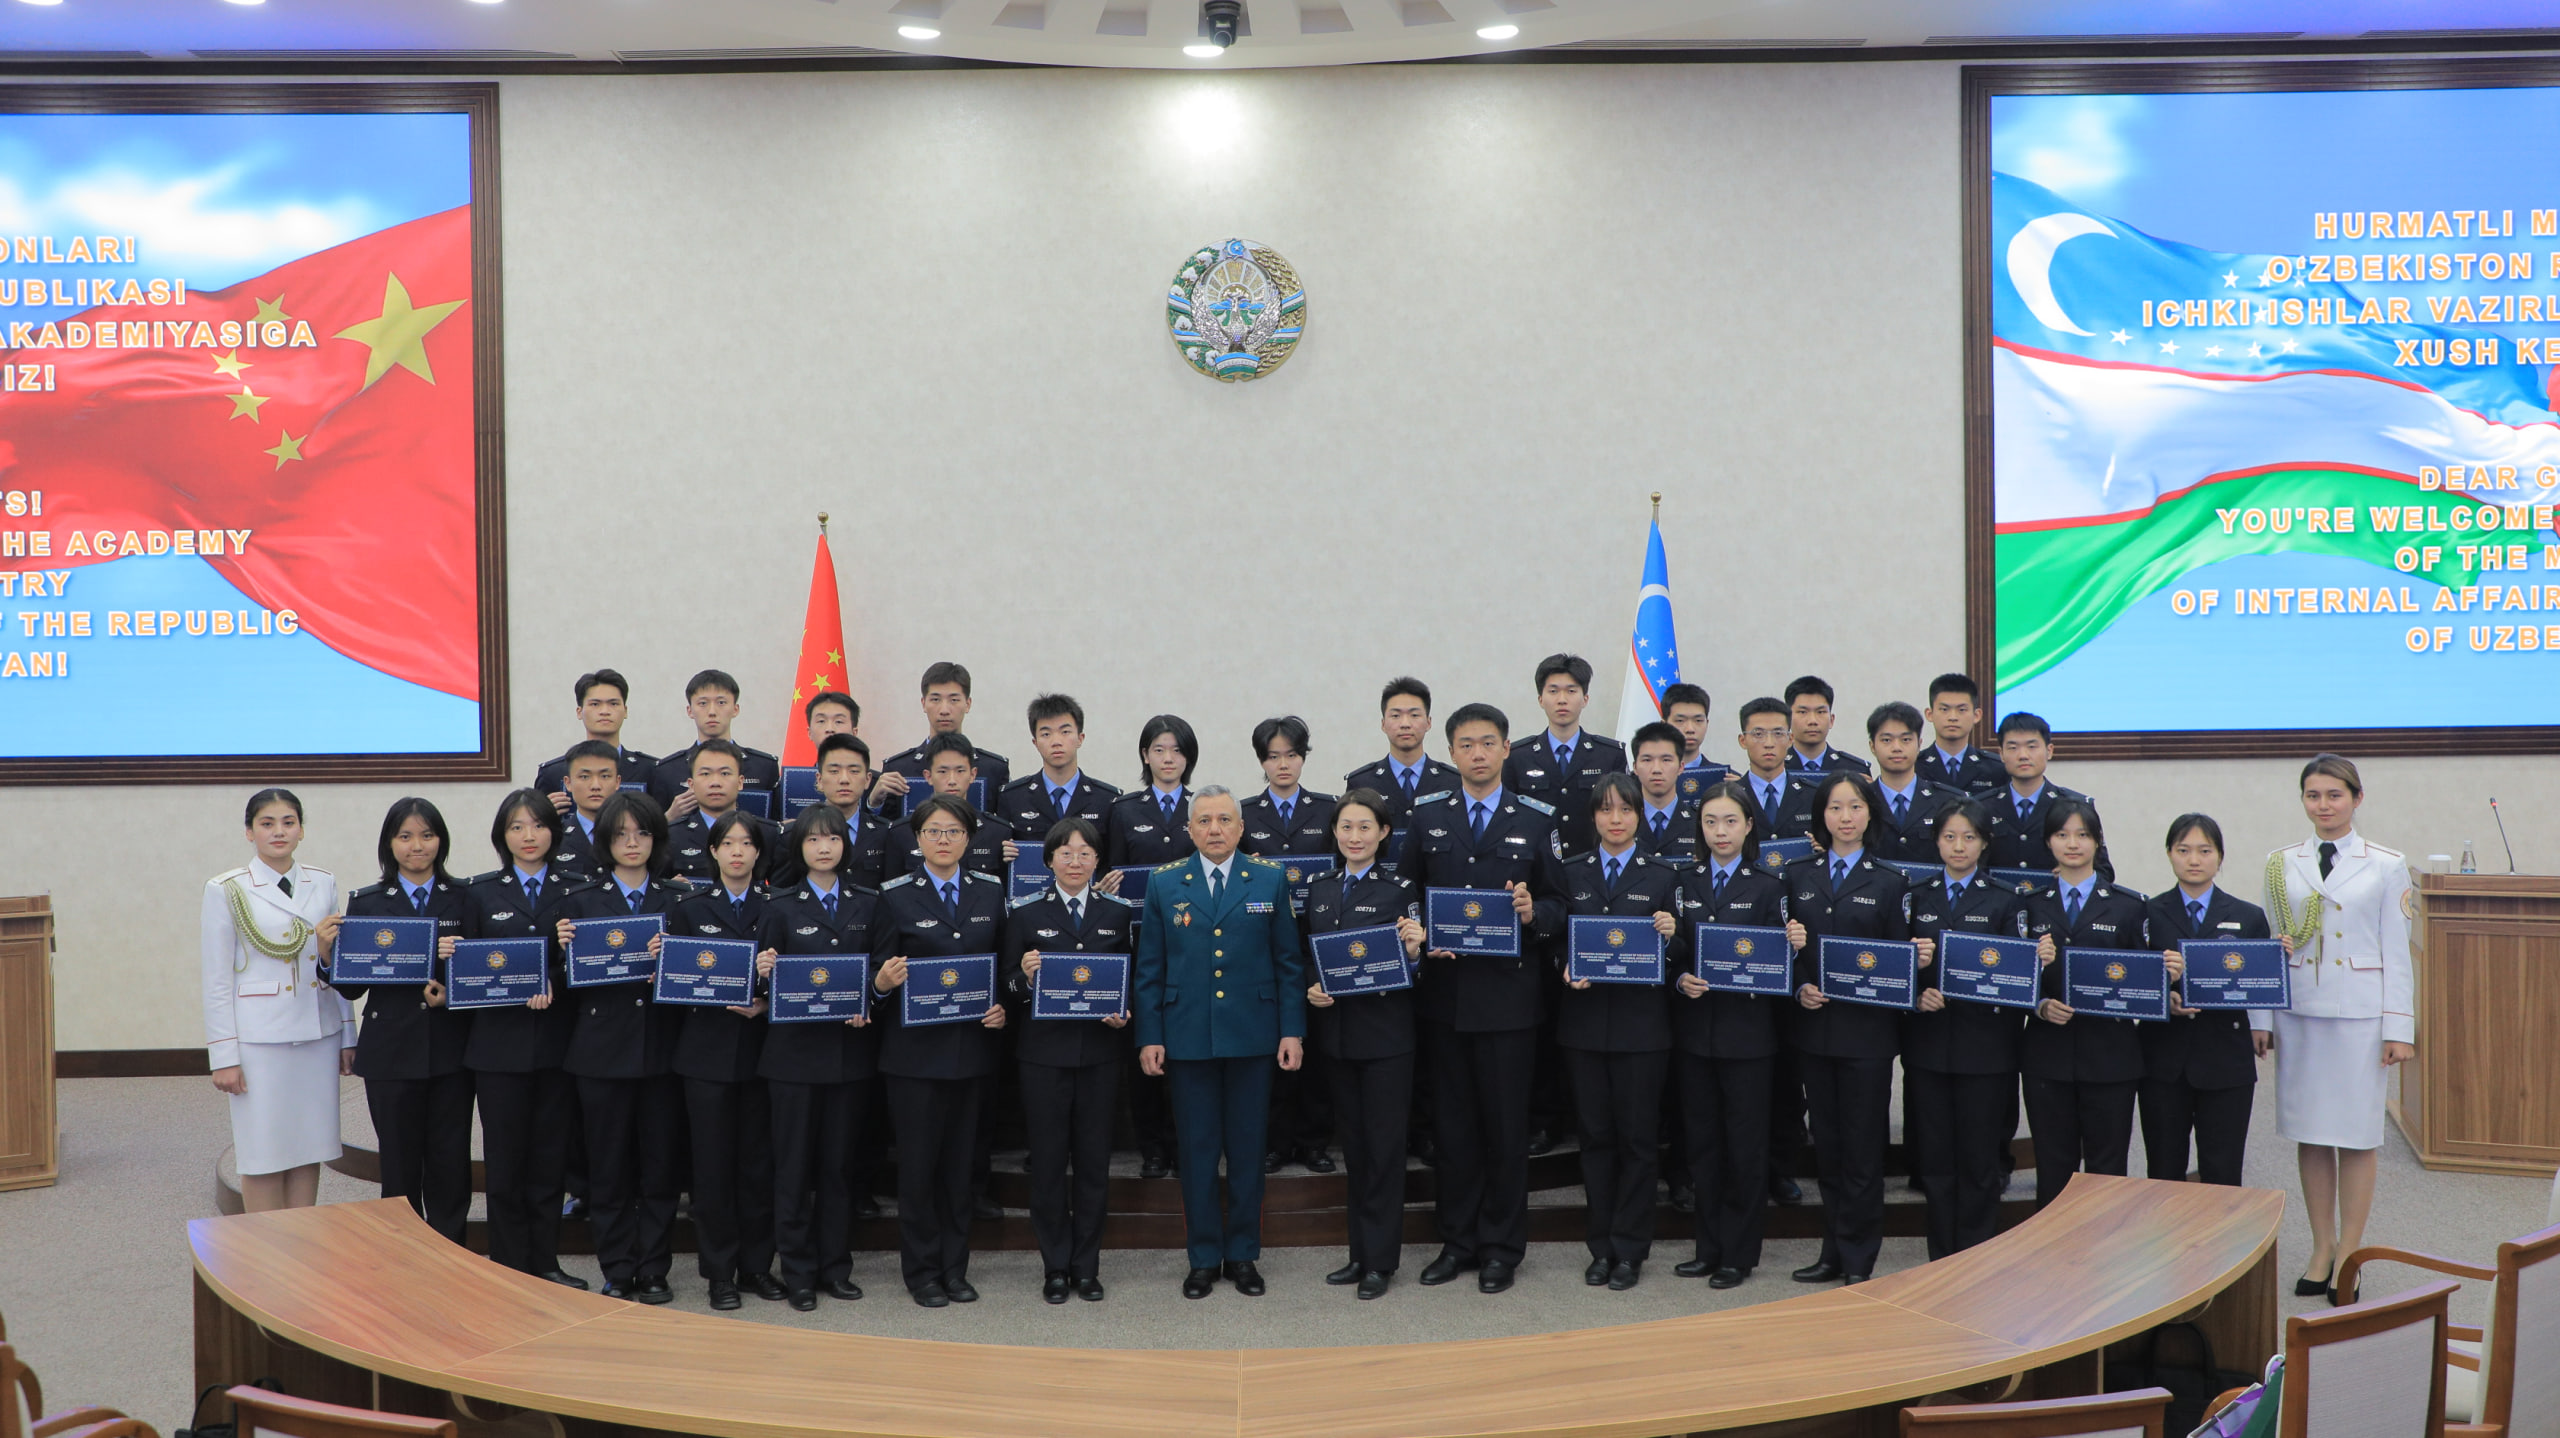
Öquv kursi yakunida iştirokçilarga sertifikat topşiriş marosimi bölib ötib, unda axborot texnologiyalari yordamida sodir etilayotgan jinoyatlar global muammoga aylanib borayotgani, öquv kursi kadrlar salohiyatini oşiriş, ta’lim jarayoniga ilğor yondaşuvlarni tatbiq etiş, zamonaviy tahdid va xatarlarga qarşi kuraşişda özaro tajribani almaşişga xizmat qilişi aytib ötildi.
IIV akademiyasi Axborot xizmati